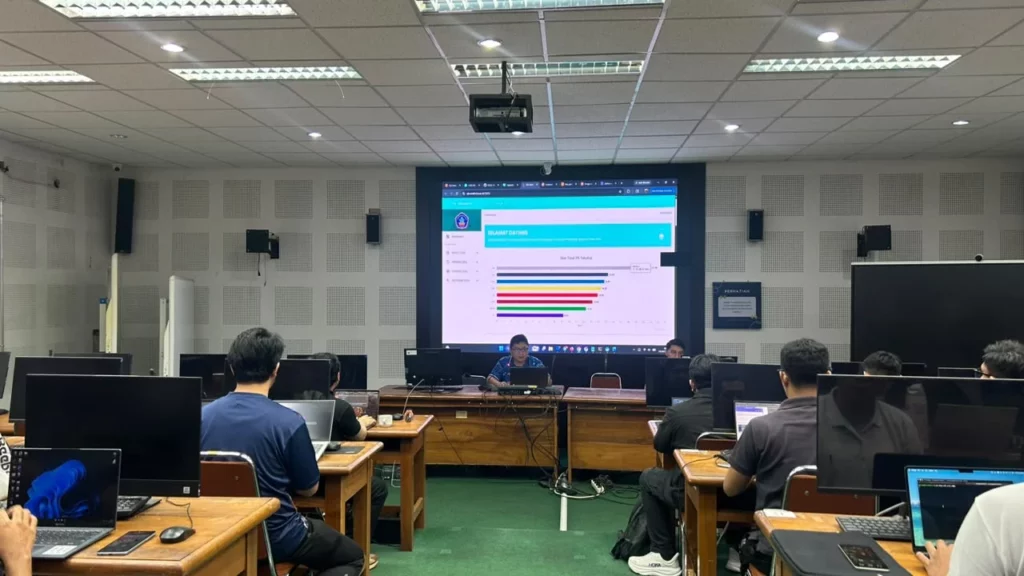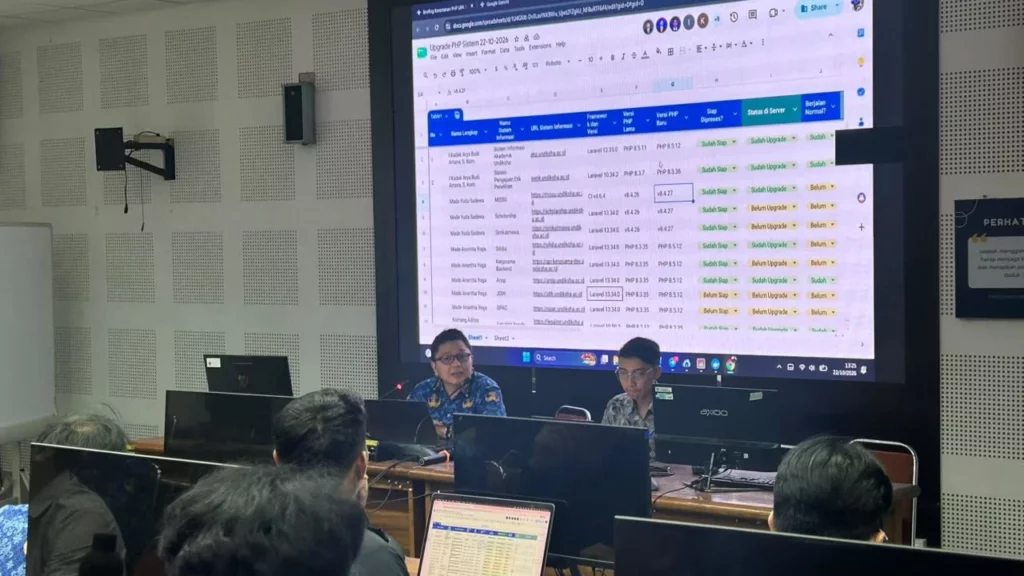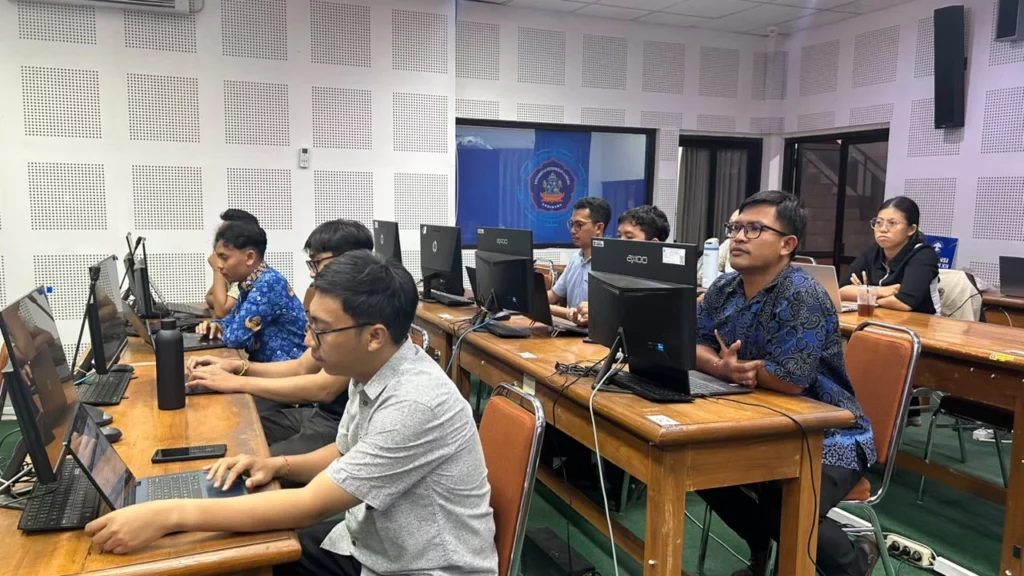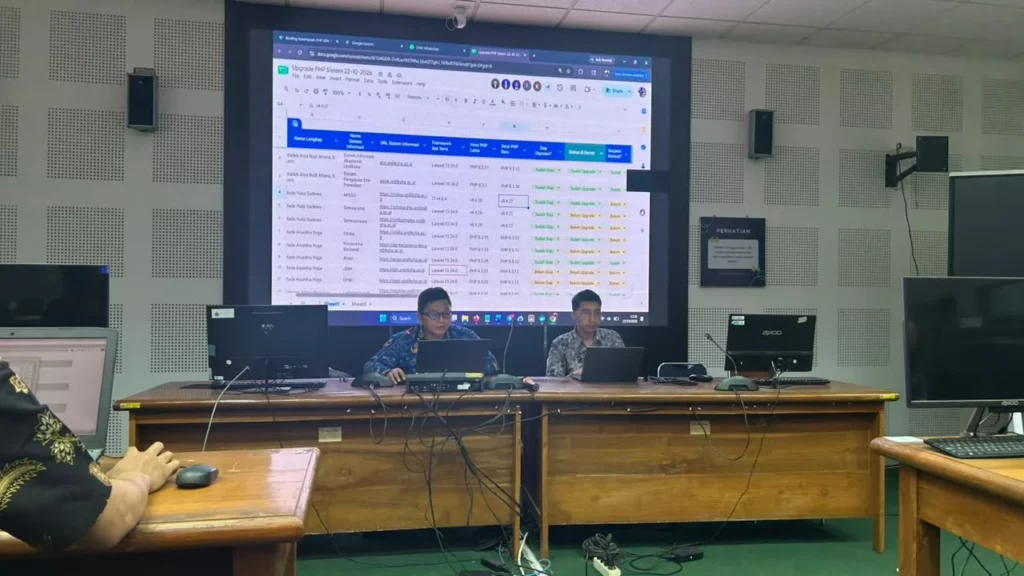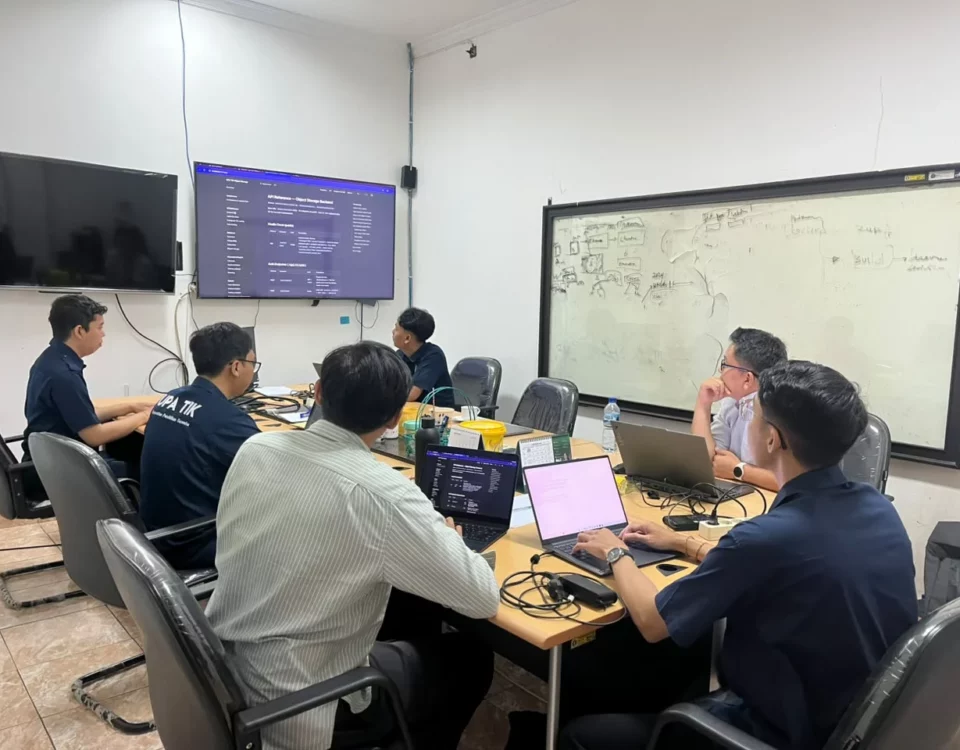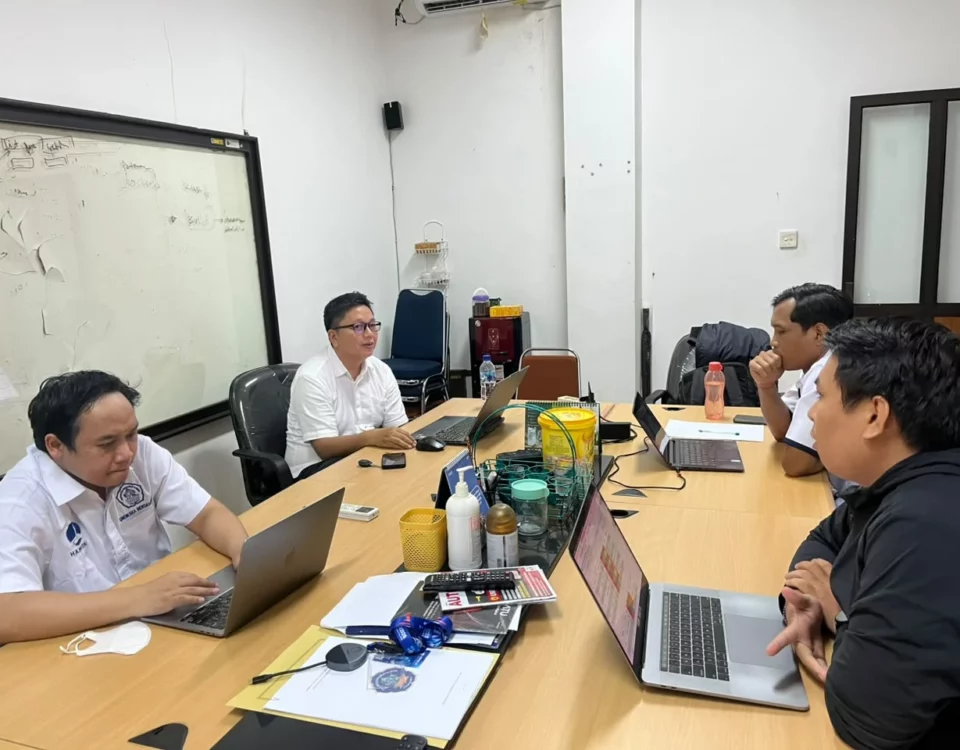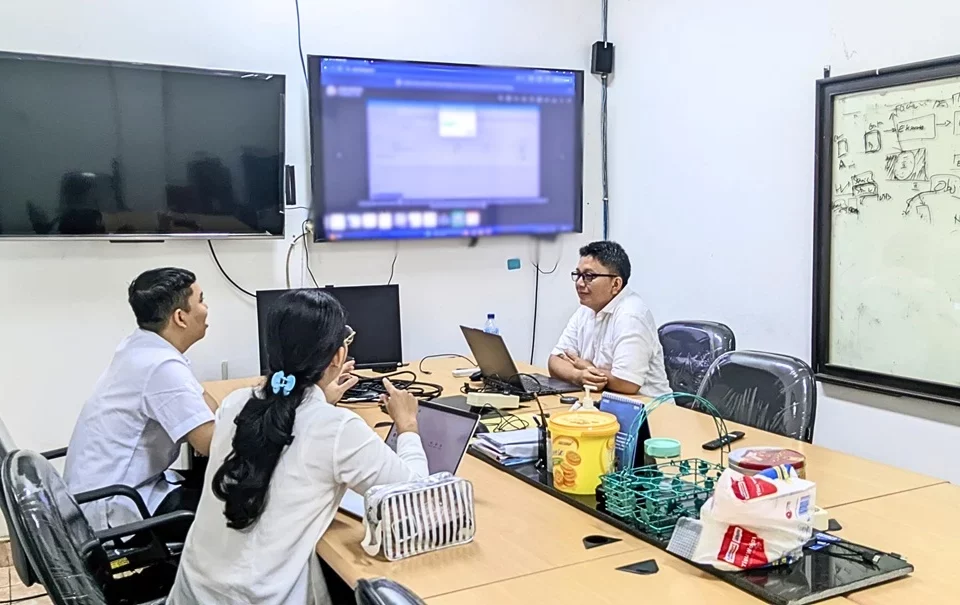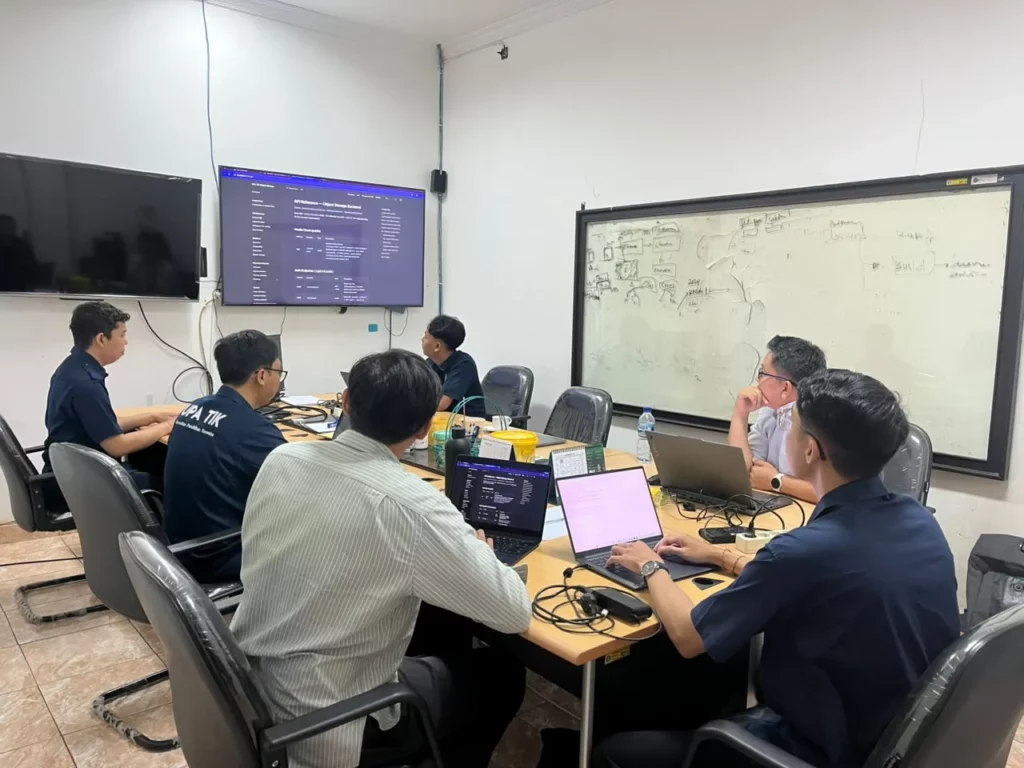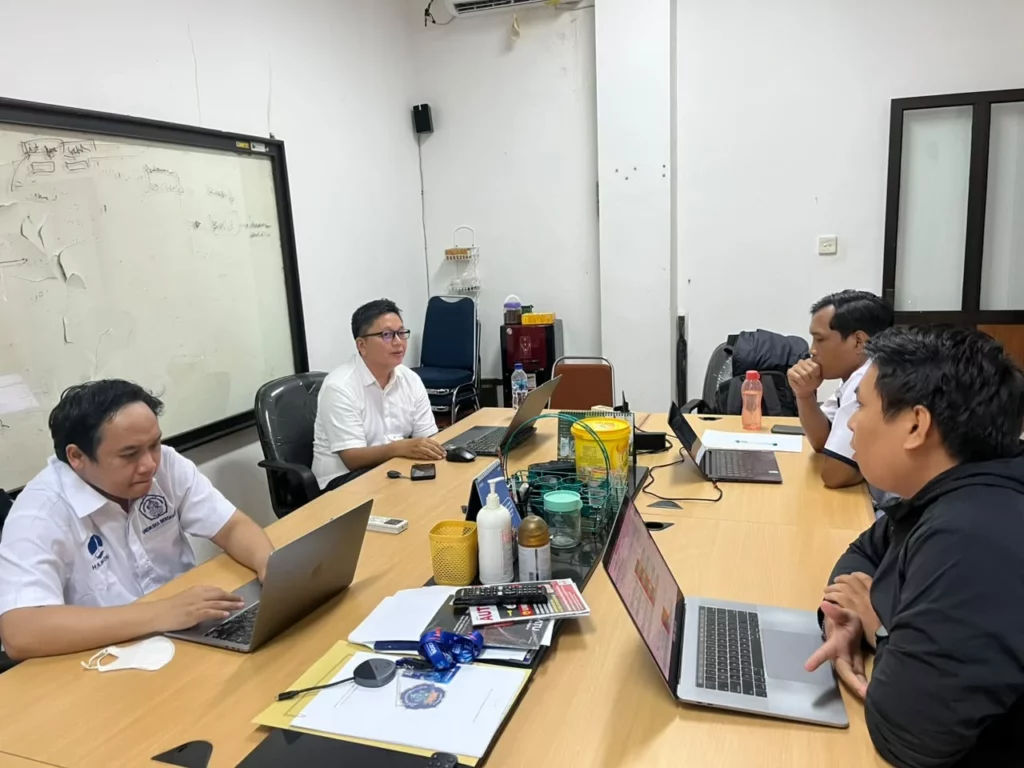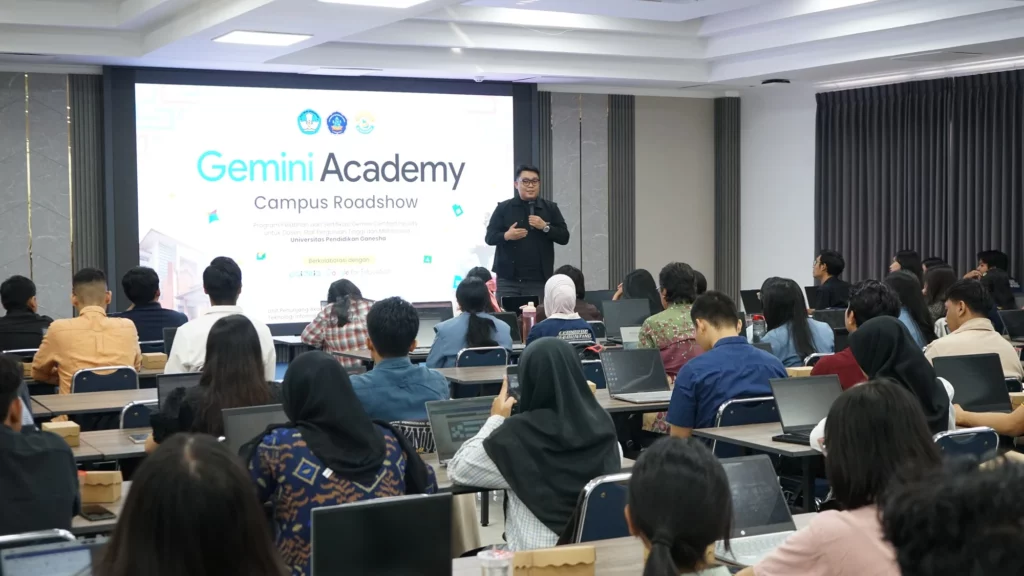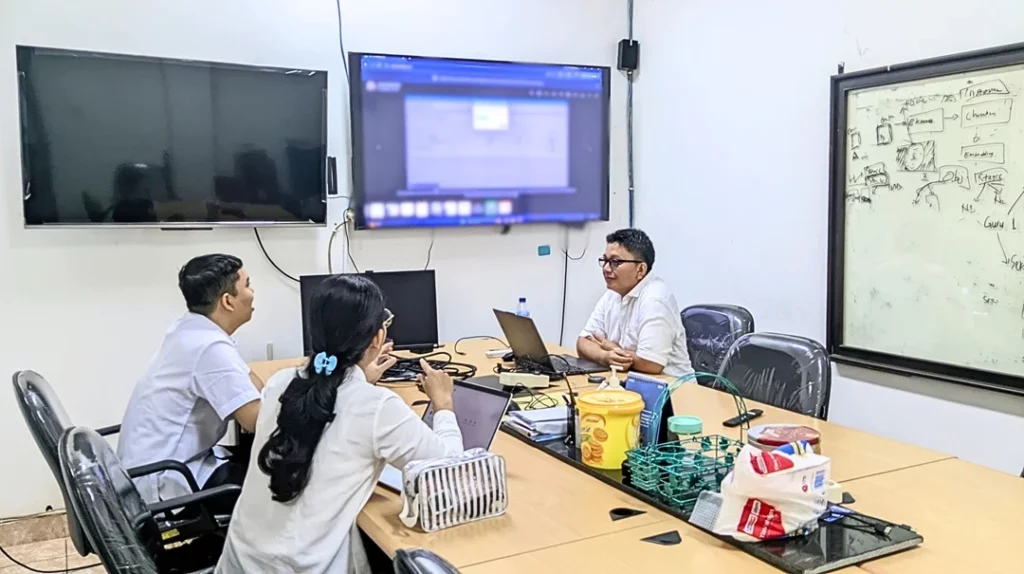

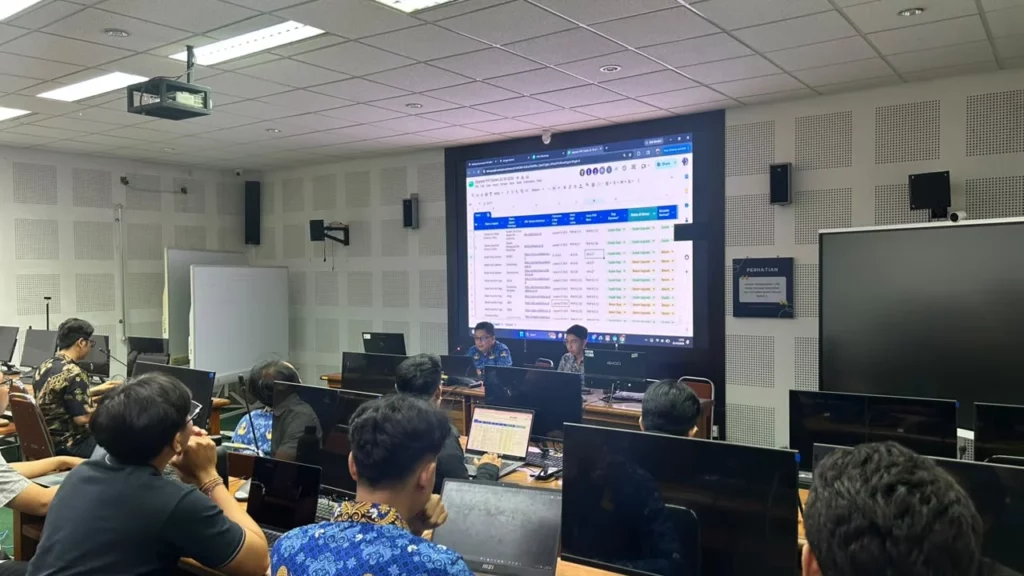
Singaraja – Unit Penunjang Akademik Teknologi Informasi dan Komunikasi (UPA TIK) Universitas Pendidikan Ganesha (Undiksha) menggelar pertemuan darurat pada Kamis, 22 Oktober 2026, untuk membahas langkah mitigasi dan penanganan kerentanan keamanan PHP2Shell. Pertemuan ini dipimpin langsung oleh Kepala UPA TIK Undiksha, Dr. Ir. I Ketut Resika Arthana, S.T., M.Kom., sebagai bentuk respons terhadap informasi mengenai celah keamanan PHP yang menjadi perhatian secara global.
Pertemuan tersebut dilaksanakan sebagai langkah antisipatif untuk mengidentifikasi potensi risiko yang dapat ditimbulkan oleh kerentanan tersebut terhadap infrastruktur teknologi informasi dan berbagai layanan sistem informasi di lingkungan Undiksha. Kerentanan keamanan pada PHP, yang merupakan salah satu teknologi utama dalam pengembangan dan pengoperasian aplikasi berbasis web, memerlukan perhatian serius karena berpotensi dimanfaatkan oleh pihak yang tidak bertanggung jawab untuk melakukan serangan terhadap sistem yang rentan, termasuk risiko akses tidak sah dan kebocoran data.
Dalam pertemuan tersebut, pembahasan difokuskan pada urgensi penanganan celah keamanan, identifikasi potensi kerentanan pada layanan yang dikelola, serta penentuan langkah-langkah prioritas untuk meminimalkan risiko serangan siber. Upaya ini mencakup pemeriksaan komponen perangkat lunak yang digunakan, penguatan keamanan sistem, penerapan pembaruan keamanan, serta evaluasi terhadap mekanisme perlindungan data dan akses pada berbagai layanan digital Undiksha.
Sebagai bagian dari upaya pencegahan, Dr. Ir. I Ketut Resika Arthana, S.T., M.Kom. mengimbau seluruh pengelola website dan aplikasi berbasis PHP di lingkungan Undiksha untuk segera memeriksa sistem yang dikelola dan menerapkan pembaruan keamanan PHP sesuai dengan versi serta rekomendasi resmi yang tersedia. Pemeriksaan dan pembaruan perlu diprioritaskan pada layanan yang dapat diakses melalui internet, serta aplikasi yang mengelola akun dan data pengguna. Langkah ini penting untuk mengurangi potensi celah yang dapat dimanfaatkan oleh pihak tidak bertanggung jawab dan memperkuat perlindungan terhadap data institusi maupun pengguna layanan.
Kepala UPA TIK Undiksha menekankan pentingnya koordinasi dan respons yang cepat dalam menghadapi perkembangan ancaman keamanan siber. Penanganan kerentanan tidak hanya berorientasi pada pemeliharaan layanan, tetapi juga pada upaya pencegahan agar potensi celah keamanan tidak dimanfaatkan untuk mengganggu operasional sistem maupun membahayakan keamanan data institusi. Oleh karena itu, langkah mitigasi perlu dilakukan secara terarah dengan mempertimbangkan tingkat risiko dan keberlangsungan layanan digital yang digunakan oleh sivitas akademika.
Sebagai tindak lanjut dari upaya mitigasi tersebut, UPA TIK Undiksha melaksanakan pemeliharaan dan penguatan keamanan pada layanan E-Ganesha. Langkah ini dilakukan sebagai bagian dari tindakan pencegahan untuk meminimalkan potensi risiko keamanan sekaligus menjaga keandalan layanan digital. Pemeliharaan tersebut juga menjadi bagian dari upaya berkelanjutan untuk memastikan sistem informasi yang dikelola mendapatkan perhatian dari sisi keamanan dan kesiapan operasional.
Selain penanganan teknis, pemantauan terhadap perkembangan informasi keamanan terbaru, evaluasi komponen sistem, serta penerapan pembaruan perangkat lunak yang sesuai menjadi aspek penting dalam memperkuat perlindungan infrastruktur digital. Pengelola sistem juga perlu memastikan bahwa tindakan pengamanan dilakukan secara berkala dan terkoordinasi, sehingga potensi kerentanan dapat diidentifikasi dan ditangani sedini mungkin.